Descripción
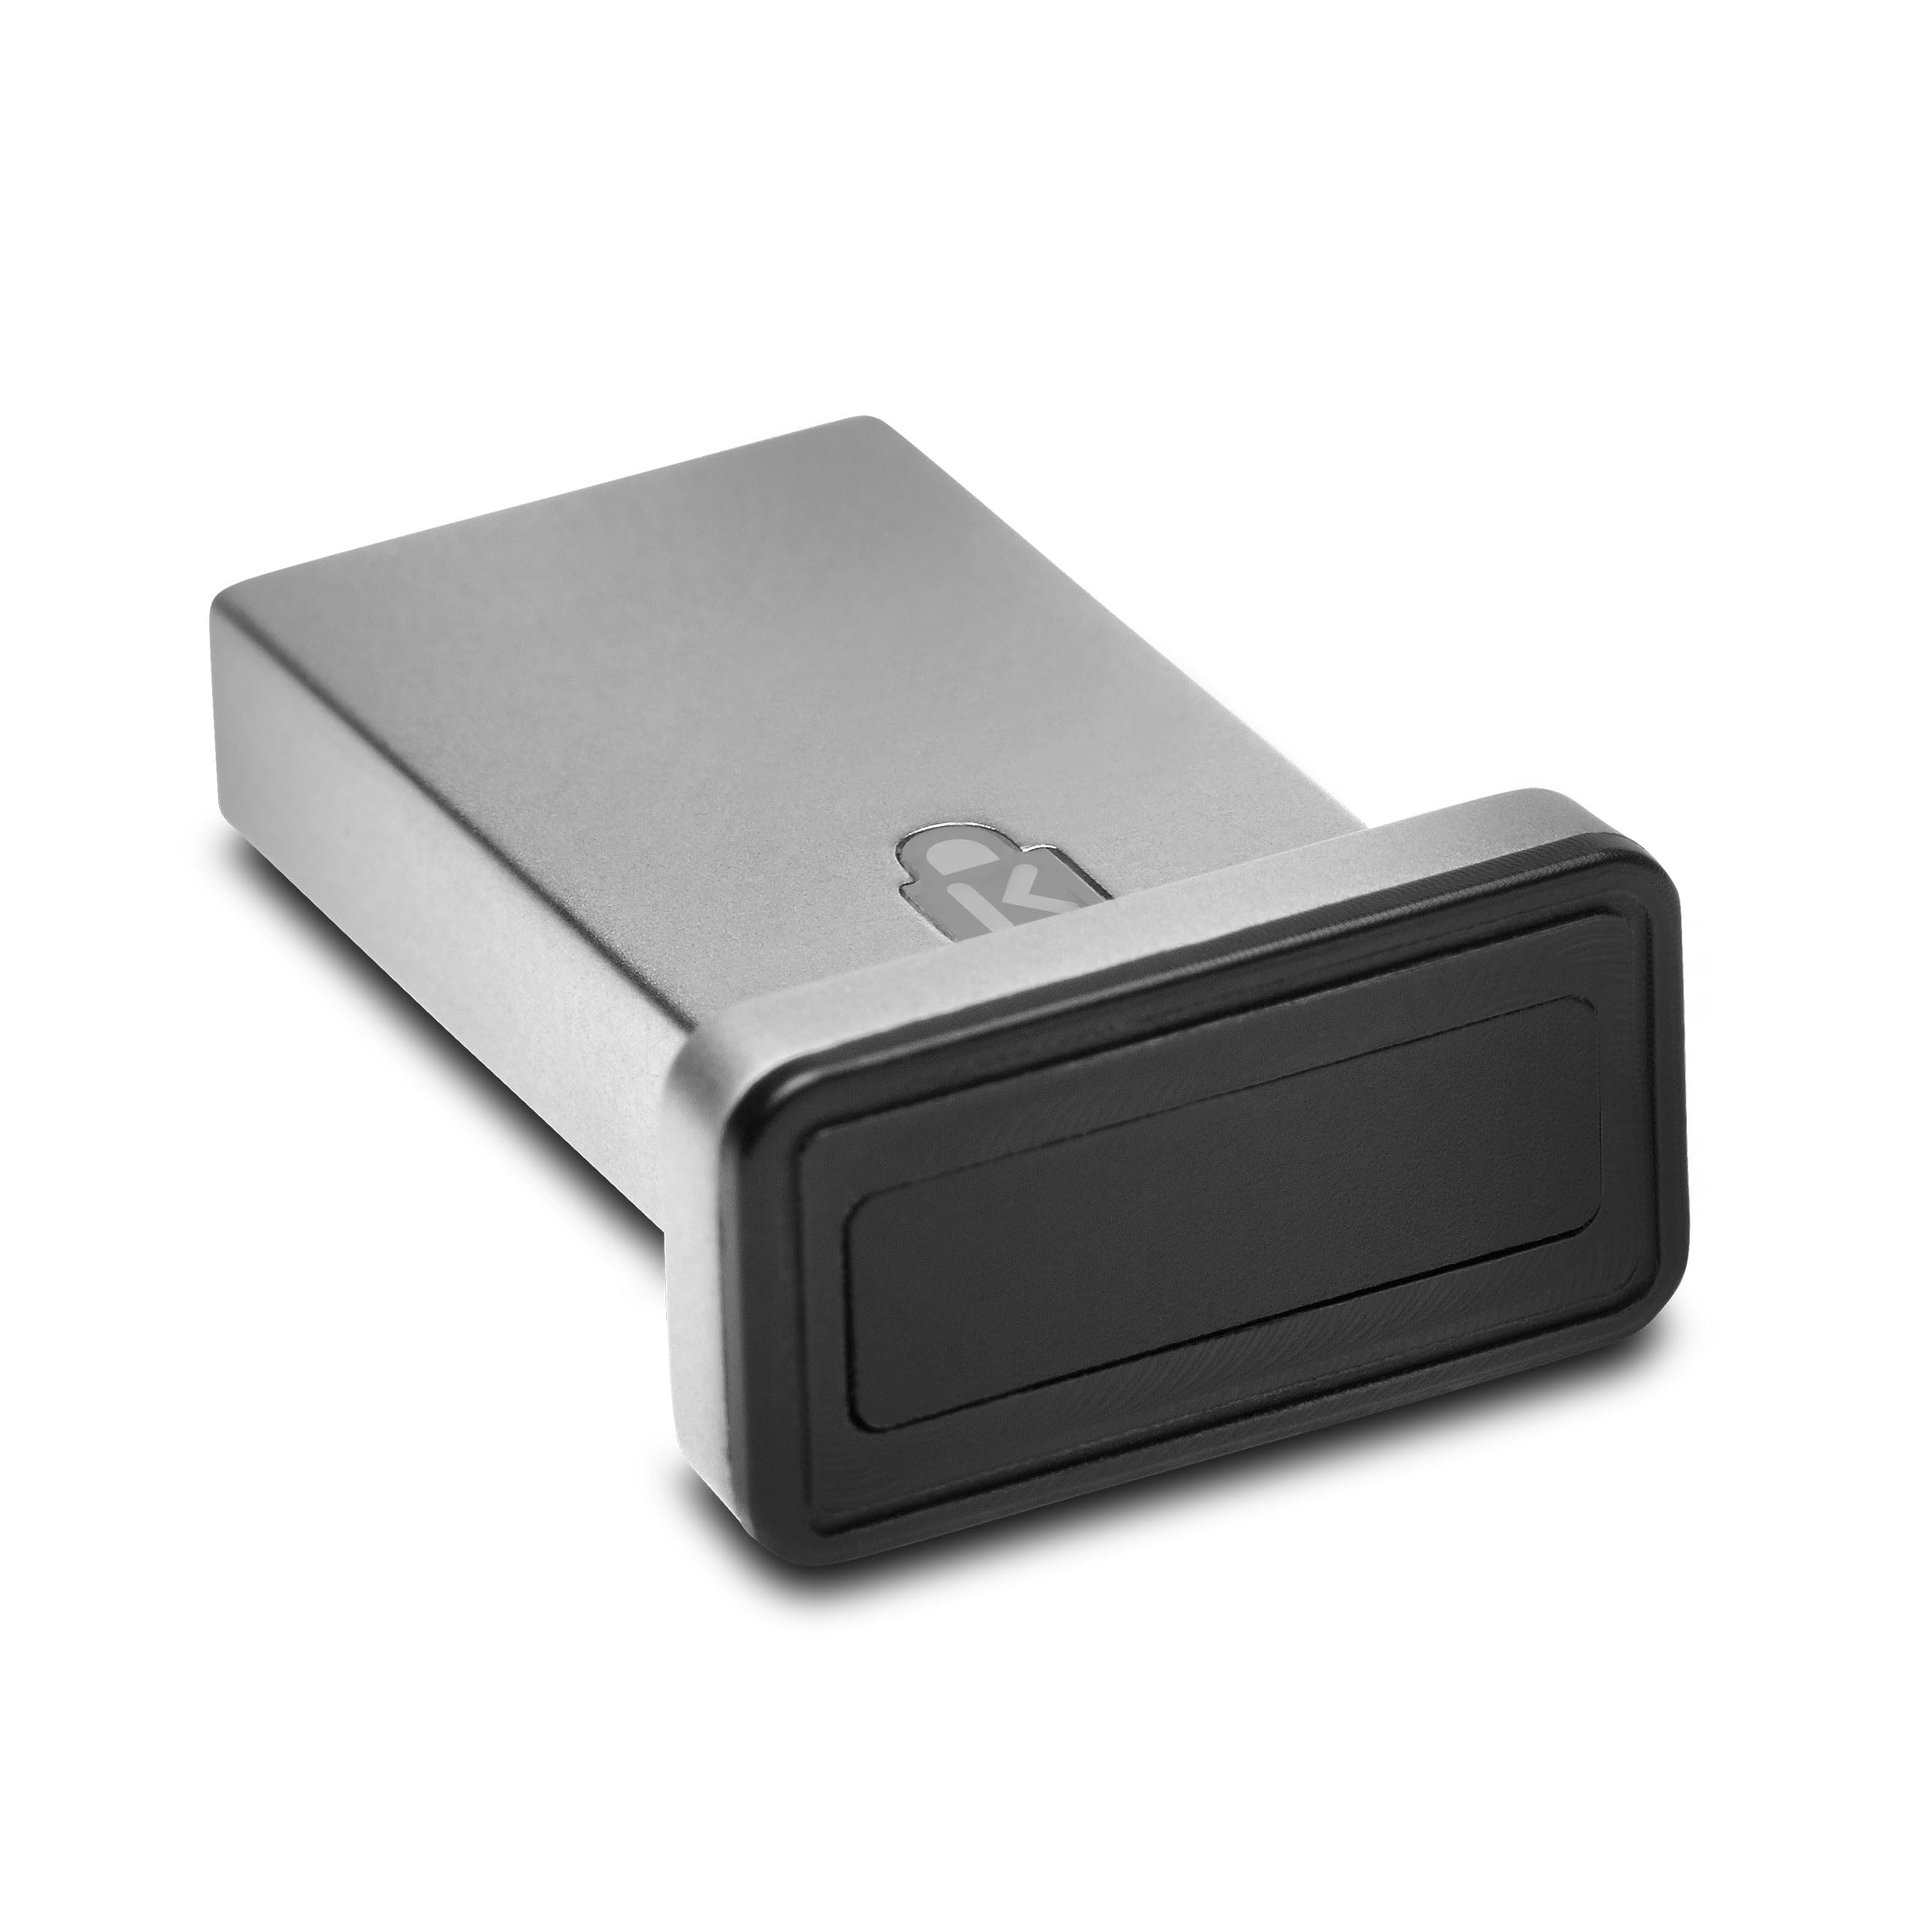
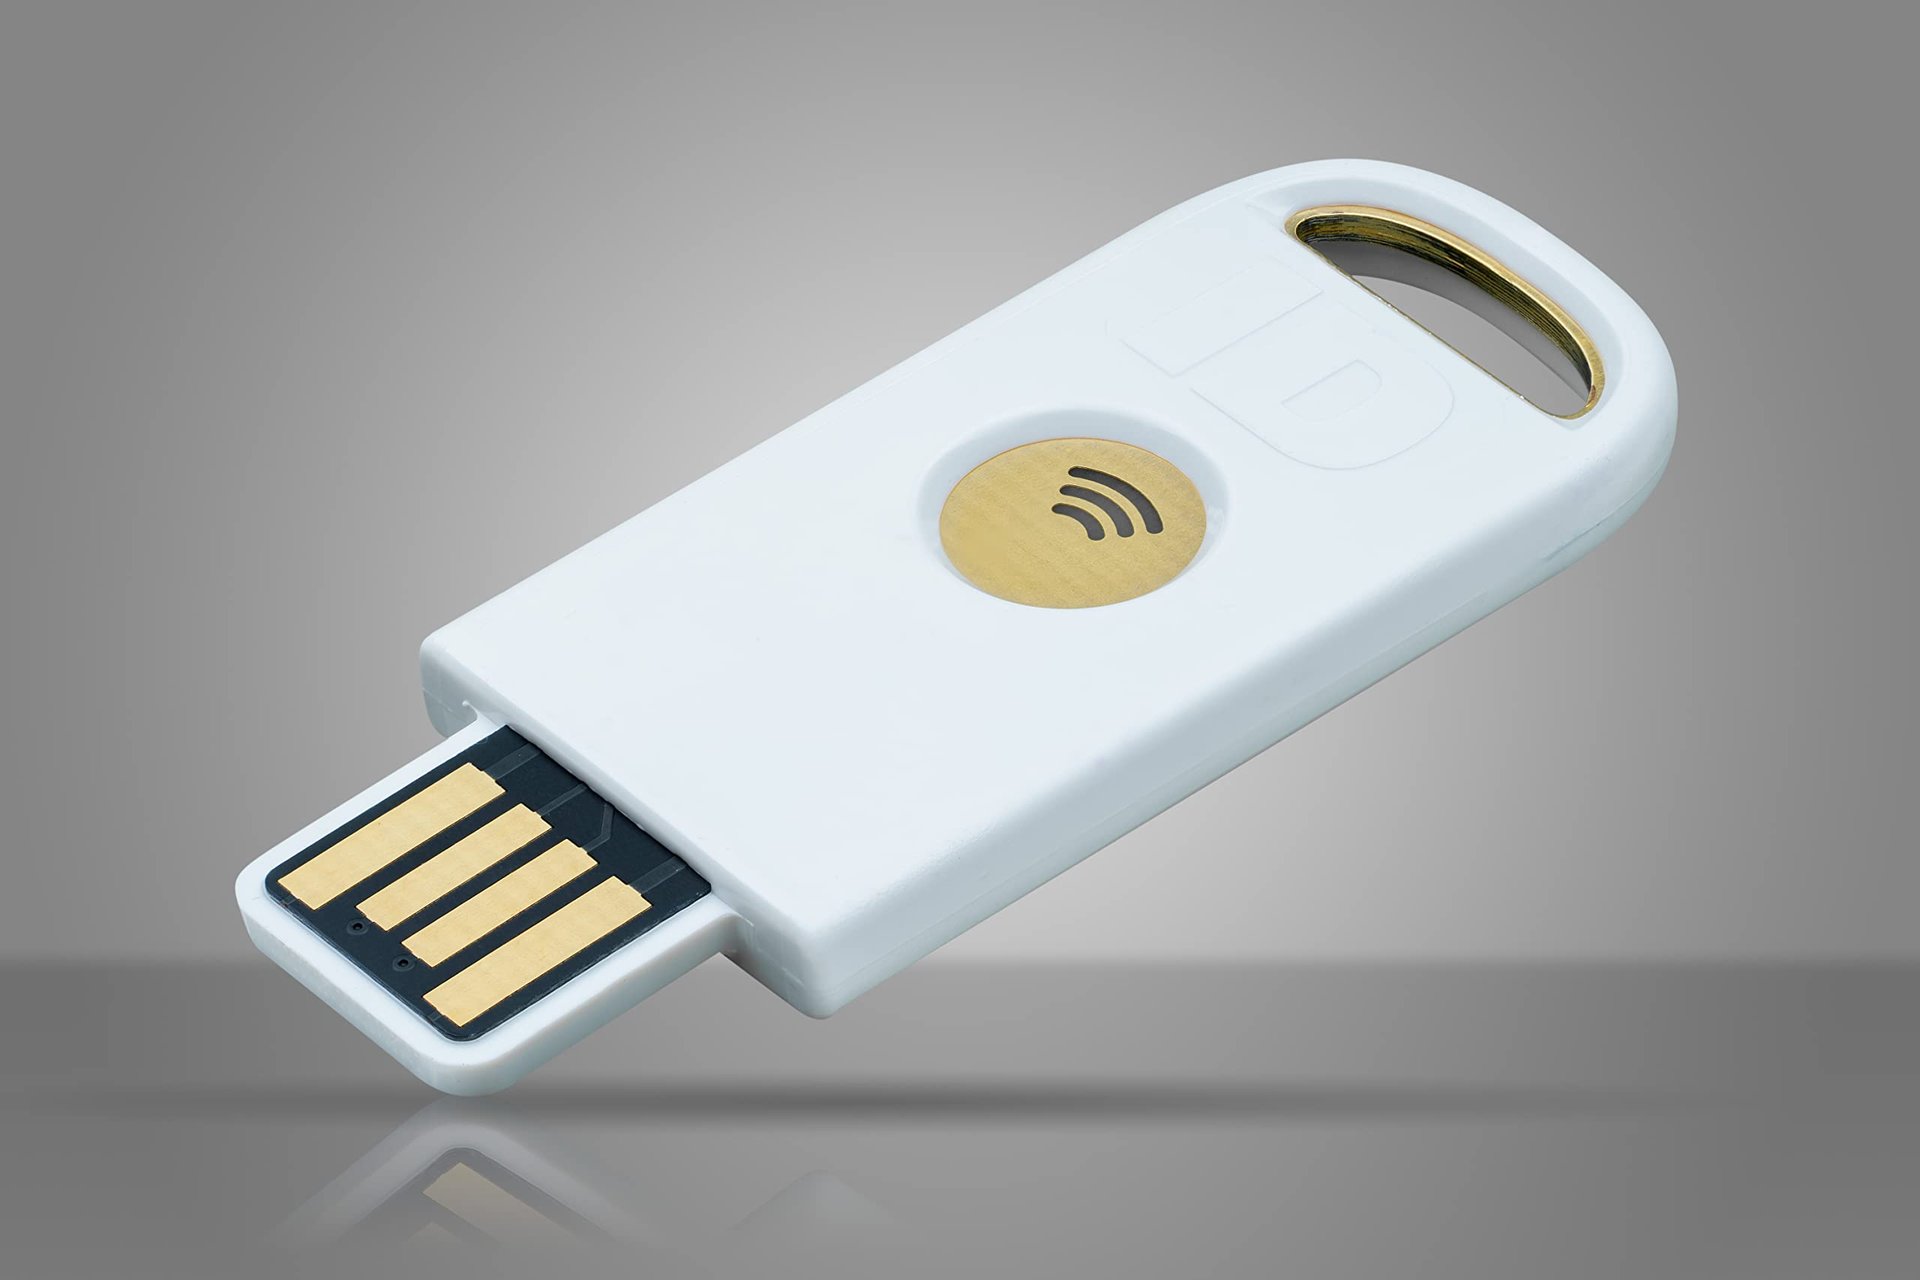
La llave de seguridad Identiv uTrust FIDO2 NFC permite reemplazar contraseñas por una solución de inicio de sesión segura, rápida, escalable, certificada por la FIDO Alliance y de bajo costo. El modelo criptográfico de seguridad del dispositivo elimina el riesgo de phishing, robo de contraseñas y ataques de reproducción. Esta llave también incluye funcionalidad de comunicación de campo cercano (NFC) para acceso sin contacto a aplicaciones. El soporte multiprotocolo para FIDO2, FIDO U2F y WebAuthn permite una autenticación multifactor fuerte y elimina la necesidad de contraseñas. HOTP está habilitado en la llave. Se debe obtener una clave secreta en hexadecimal desde el servidor backend y añadirla mediante la herramienta uTrust Key Manager. El uTrust Key Manager está disponible para Windows y puede utilizarse para administrar el PIN FIDO. Próximamente habrá soporte para macOS. Alternativamente, los usuarios de macOS pueden usar su cuenta de Google y/o su cuenta en línea de Microsoft para configurar la verificación en dos pasos y administrar el PIN FIDO.
Registro estándar FIDO/FIDO2: Durante el proceso de registro se le pedirá que registre el dispositivo FIDO2 (es decir, la llave de seguridad uTrust FIDO2) con servicios como Gmail, Facebook, Salesforce, etc. La llave uTrust FIDO2 genera un par de claves criptográficas: una clave pública (enviada al servicio) y una clave privada (guardada de forma segura en el dispositivo). La autenticación ocurre automáticamente en segundo plano. Cuando el usuario necesita autenticarse, el servicio envía un desafío al dispositivo del usuario. El dispositivo usa la clave privada para firmar el desafío y envía la respuesta firmada de vuelta al servicio. El servicio verifica la firma usando la clave pública registrada previamente para confirmar la identidad del usuario.
1. RESUELVE EL PROBLEMA DE LAS CONTRASEÑAS: La llave de seguridad Identiv uTrust FIDO2 NFC permite a personas, empresas y agencias gubernamentales reemplazar las contraseñas por una solución de acceso segura, rápida, escalable y económica.
2. SIMPLE Y SEGURA: Certificada por la FIDO Alliance. El modelo criptográfico del dispositivo elimina el riesgo de phishing, robo de contraseñas y ataques de reproducción. Las claves criptográficas FIDO se almacenan en el dispositivo y son únicas para cada sitio web, por lo que no pueden usarse para rastrear a los usuarios entre sitios. Registre su llave en sus cuentas certificadas FIDO/FIDO2 (normalmente en la sección de seguridad de la cuenta) y asegure sus cuentas con seguridad de nivel gubernamental.
3. MULTIPROTÓCOLO: Soporta FIDO2, FIDO U2F y WebAuthn, habilitando autenticación multifactor fuerte y eliminando la necesidad de contraseñas. El soporte para HOTP está habilitado para casos de uso específicos (véase la funcionalidad HOTP descrita arriba).
4. DISEÑADA PARA USO DIARIO: Esta llave FIDO funciona con dispositivos de uso cotidiano, incluidos teléfonos, tablets, laptops y equipos de escritorio, y con la mayoría de los servicios (por ejemplo, Gmail, Facebook, Salesforce, LinkedIn, etc.). Las llaves se conectan de forma inalámbrica vía NFC o mediante USB Tipo A o Tipo C (el tipo de USB depende del modelo).
5. ES BUENA PRÁCTICA TENER AL MENOS 2 LLAVES: Una como llave primaria para uso diario y otra como respaldo en caso de extravío de la primaria. La mayoría de las aplicaciones permiten registrar al menos 2 llaves.
6. La herramienta uTrust Key Manager puede usarse para administrar el PIN FIDO y para funcionalidades específicas de HOTP. Consulte la documentación del producto para más información.
7. 100% COMPATIBLE CON TAA: Fabricado por una empresa confiable de EE. UU.
 Envío Gratis a Todo México.
 Garantía de 12 meses contra defectos de fábrica.
 IVA incluido, sin cargos adicionales.
 Pagos seguros con MercadoPago.